Ako se bavite SEO-om dovoljno dugo, pre ili kasnije ćete naleteti na nešto što izgleda kao san — nagli skok klikova i impresija u Google Search Console-u, bez ijedne nove kampanje, bez ijednog novog linka koji ste vi postavili. E pa, upravo se to desilo i meni, na jednom od sajtova koje vodim (bec.rs), i priča se nije završila lepo.
Sve je počelo kao dobra vest
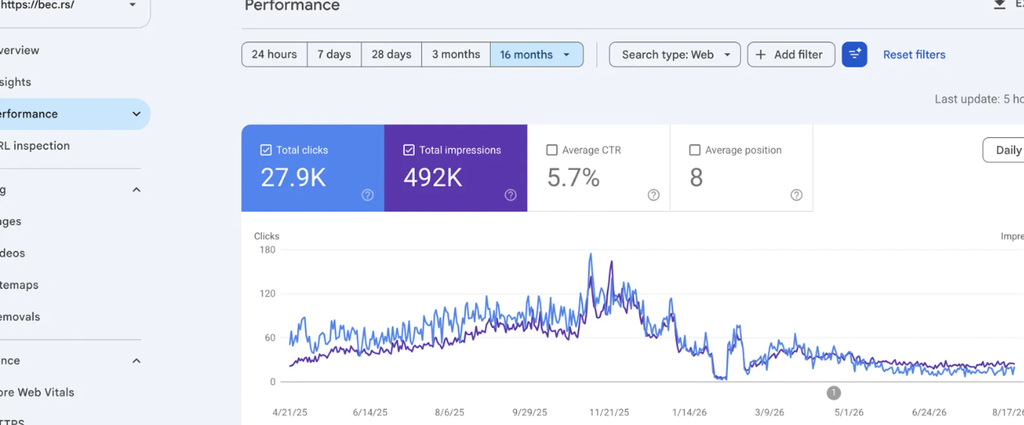
Pratim Performance izveštaj u Search Console-u svakodnevno, kao i većina ljudi koji se bave SEO-om. Na grafiku za poslednjih 16 meseci, brojke izgledaju solidno na prvi pogled: 27,9K klikova, 492K impresija, prosečan CTR 5,7% i prosečna pozicija 8. Kriva klikova i impresija polako raste od aprila 2025, sasvim organski — dok se negde oko novembra 2025. ne dešava nešto neuobičajeno: kriva naglo skače, dostiže vrh od preko 180 klikova dnevno, drži se tamo par nedelja uz dva izražena pika — i onda, isto tako naglo, propada gotovo na nulu početkom 2026.
Kad prvi put vidite takav grafik, instinkt je da pomislite da ste “pogodili” neku temu ili da vam je neki sadržaj eksplodirao u rangiranjima. Kod mene se javila sumnja odmah, iz jednog razloga: rast nije pratio nijednu moju aktivnost. Nijedan novi tekst, nijedna nova kampanja, nijedna promena na sajtu koja bi objasnila taj hockey-stick oblik krive.
Trag u izveštaju o indeksiranju stranica
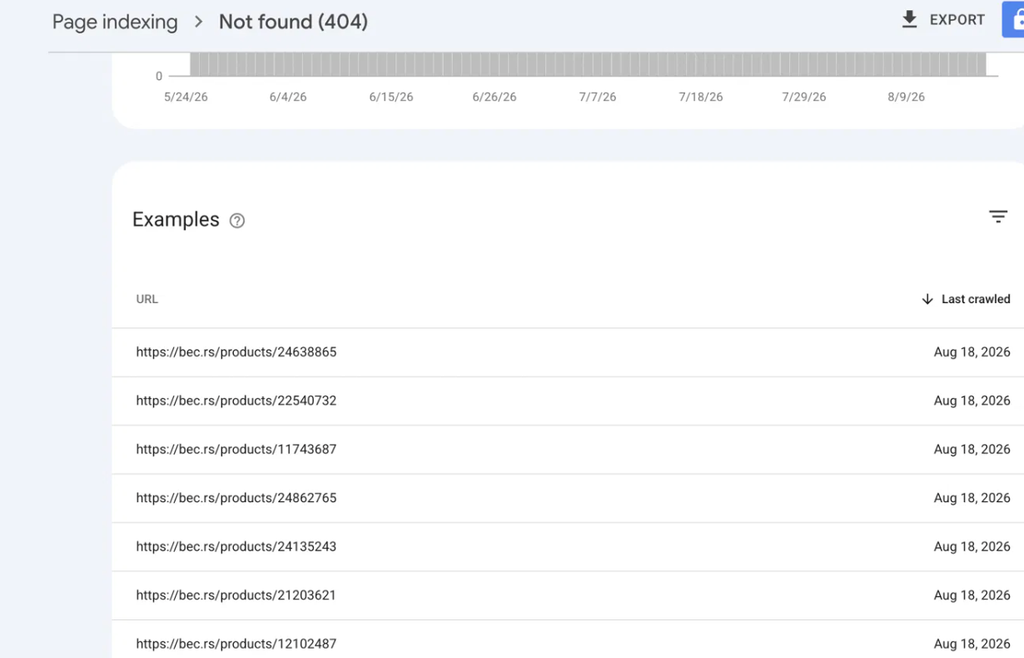
Sledeći korak je bio logičan — Page indexing izveštaj, sekcija “Not found (404)”. I tu je počela prava priča. U primerima 404 stranica, umesto mojih realnih URL-ova, ređaju se linkovi ovog tipa:
https://bec.rs/products/24638865https://bec.rs/products/22540732https://bec.rs/products/11743687https://bec.rs/products/24862765https://bec.rs/products/24135243https://bec.rs/products/21203621https://bec.rs/products/12102487
Svi su poslednji put crawlovani istog dana, 18. avgusta 2026, i svi vode na putanju /products/[osmocifreni broj] koju ja nikada nisam kreirao. Nijedna od tih stranica ne postoji u mojoj strukturi sajta, nijedan CMS modul ne generiše URL-ove po tom obrascu. To je klasičan potpis automatski generisanih spam stranica — nasumični brojevi umesto pravih slug-ova, masovna produkcija u kratkom vremenskom periodu i, što je najvažnije, potpuno odsustvo bilo kakve moje aktivnosti koja bi ih objasnila.
Šta je zapravo Japanese SEO spam hack
Ono što sam prepoznao u ovim simptomima ima ime u industriji: Japanese keyword hack, poznat i kao Japanese SEO spam ili Japanese SEO poisoning. Reč je o crnokapa (black-hat) tehnici u kojoj napadač, nakon što iskoristi propust u sajtu (najčešće zastareo CMS, plugin ili temu, slabu lozinku ili loše podešena prava pristupa fajlovima), ubacuje na hiljade automatski generisanih stranica. Te stranice se po pravilu nalaze u nasumično imenovanim direktorijumima ili putanjama — u mom slučaju /products/{broj} — i monetizuju se preko preusmeravanja ka lažnim prodavnicama koje ciljaju japansko govorno tržište, obično sa krivotvorenom robom poznatih brendova.
Napadač ne prodaje ništa preko vašeg domena — on samo pozajmljuje autoritet i istoriju vašeg sajta da bi te stranice brzo indeksirao i rangirao za hiljade japanskih ključnih reči. Zato se često koristi i cloaking: Googlebot i pravi posetioci ne vide istu verziju stranice, pa vlasnik sajta danima ili nedeljama ne primeti ništa neobično kada otvori sajt u browseru — sve deluje normalno, dok Google indeksira potpuno drugačiji, spam sadržaj.
Zašto je nagli rast bio loš znak, a ne dobar
Ovo je deo koji najviše zbunjuje ljude koji prvi put naiđu na ovakav napad: kriva u Search Console-u u trenutku napada izgleda kao uspeh. Impresije i klikovi rastu, prosečna pozicija za te “nove” upite može biti odlična — jer Google privremeno indeksira stranice koje kradu autoritet vašeg legitimnog domena. Problem nastaje kad Google prepozna anomaliju: masovno indeksiranje stranica van uobičajenog obrasca sajta, kombinovano sa cloaking-om, po pravilu vodi ka manuelnoj akciji, deindeksiranju spam stranica ili čak padu poverenja u ceo domen. To se poklapa i sa onim što sam video na svom grafiku — nagli pad sa preko 150 klikova dnevno na gotovo nulu, i tek postepen, delimičan oporavak na nižu osnovu tokom sledećih meseci.
Drugim rečima: ono što izgleda kao SEO pobeda može biti prvi vidljivi trag da vam je sajt hakovan.
Šta sam uradio (i šta bih preporučio svakom vlasniku sajta)
- Potvrda napada — pretraga
site:bec.rsu kombinaciji sa tipičnim japanskim spam terminima i pregled Page indexing izveštaja, sekcije Not found i Indexed, da se vidi obim problema. - Provera pristupa — pregled korisnika/vlasnika u Search Console-u i admin naloga na sajtu, jer napadači često dodaju sopstvene naloge da bi zadržali kontrolu i posle prve intervencije.
- Sken sajta i servera — traženje malicioznih fajlova, izmenjenih core/plugin/theme fajlova i sumnjivih unosa u bazi (ovo je posao za developera ili specijalizovanu bezbednosnu uslugu, ne za SEO alat).
- Provera .htaccess i konfiguracionih fajlova, jer se tu najčešće kriju pravila za cloaking i preusmeravanja.
- Čišćenje i deindeksacija — uklanjanje spam stranica, vraćanje statusa 410 (Gone) tamo gde je moguće, i slanje liste URL-ova kroz alat za uklanjanje sadržaja u Search Console-u.
- Reset lozinki i ažuriranje softvera — CMS, teme i pluginovi na najnovijim verzijama, jača lozinka i dvofaktorska autentikacija.
- Praćenje oporavka — redovno vraćanje na Performance i Page indexing izveštaje dok se kriva ne stabilizuje i dok novi spam URL-ovi ne prestanu da se pojavljuju.
Deindeksacija je flaster, ne rešenje
Važno je da budem iskren oko jedne stvari: uklanjanje URL-ova kroz alat za uklanjanje sadržaja u Search Console-u i vraćanje statusa 410 na spam stranice jeste ono što se prvo radi — ali to je privremeno rešenje. Deindeksacija čisti simptom, ne uzrok. Ona sprečava da se postojeće spam stranice dalje prikazuju u pretrazi, ali ne zatvara rupu kroz koju je napadač ušao. Ako se zaustavim samo na tom koraku, spam URL-ovi će se, po pravilu, pojaviti ponovo — nekad za par dana, nekad za par nedelja — jer backdoor, maliciozni fajl ili kompromitovan nalog i dalje postoje na serveru.
Šta se zapravo nudi kao rešenje
Kada pogledate ono što bezbednosne firme i developeri realno nude kao “rešenje”, ono se svodi na kombinaciju nekoliko slojeva, ne na jedan potez:
- Skener malvera i sken baze — pronalazi zaražene fajlove i sumnjive unose u wp_posts/wp_options (ili ekvivalentnoj tabeli na drugom CMS-u), ali samo ako zna šta traži, jer se kod često maskira da liči na legitiman sistemski fajl.
- Ručna ili poluautomatska čistka — uklanjanje ubačenih fajlova, brisanje nepoznatih admin naloga, vraćanje .htaccess i konfiguracionih fajlova na čistu verziju.
- Ažuriranje CMS-a, tema i pluginova — zatvara poznate ranjivosti kroz koje je napadač prvobitno ušao.
- Firewall (WAF) i stalni monitoring — blokira ponovne pokušaje eksploatacije istog obrasca i upozorava na nove sumnjive fajlove čim se pojave.
- Reconsideration request Google-u — nakon čišćenja, da bi se skinula eventualna manuelna akcija.
Problem je što svaki od ovih koraka rešava samo jedan deo slagalice, a napad po definiciji koristi više slojeva odjednom.
Zašto se ovo teško rešava do kraja
- Uzrok se retko poklapa sa simptomom. Spam stranice su ono što vi vidite u Search Console-u, ali ulazna tačka napadača je najčešće potpuno drugde — u zastarelom pluginu, u kompromitovanom FTP nalogu, ili čak na deljenom hostingu gde je zaražen neki drugi sajt na istom serveru.
- Backdoor-ovi se namerno kriju. Napadači ostavljaju više paralelnih ulaza (skriveni admin nalog, maliciozan fajl nazvan da liči na core fajl, zakazan cron zadatak) upravo zato da bi jedno čišćenje bilo nedovoljno. Ako uklonite samo vidljivi deo, ostali mehanizmi tiho vraćaju spam.
- Cloaking otežava dijagnozu. Pošto se posetiocima i Googlebot-u servira različit sadržaj, vlasnik sajta koji otvori stranicu u browseru često ne vidi ništa neobično — utisak da je “sve u redu” usporava reakciju i produžava period tokom kog napad radi neometano.
- Deljena infrastruktura umnožava rizik. Kod jeftinijeg deljenog hostinga, ranjivost može doći sa suседnog naloga na istom serveru, što znači da čišćenje samo vašeg sajta ne garantuje da se napad neće ponoviti kroz isti server.
- Reindeksacija ide sporo. Čak i kad je sajt tehnički čist, Google-u treba vreme da ponovo iskrawluje i deindeksira sve stare spam URL-ove, a u međuvremenu se poverenje algoritma u domen obnavlja postepeno, ne odmah — što se poklapa sa onim sporim, delimičnim oporavkom koji sam video na sopstvenom grafiku.
- Ljudski faktor. Slabe lozinke, deljeni pristupi sa saradnicima, zaboravljeni stari admin nalozi — sve to ostaju otvorena vrata i posle “završenog” čišćenja, ako se bezbednosna higijena ne promeni trajno.
Zato ozbiljno rešenje nikad nije jednokratna akcija, nego kombinacija hitne sanacije (deindeksacija + čišćenje) i trajne promene navika — ažuriranja, monitoringa i kontrole pristupa — koja treba da traje i posle nego što grafik u Search Console-u ponovo izgleda normalno.
Lekcija za kraj
Najveća greška koju SEO stručnjak ili vlasnik sajta može da napravi jeste da nagli rast u Search Console-u protumači isključivo kao dobru vest, bez provere odakle taj rast dolazi. Svaki neobjašnjiv skok — posebno ako prati obrazac “brz rast, pa nagli pad” — zaslužuje proveru u Page indexing izveštaju pre nego što se proslavi kao uspeh. U mom slučaju, ta jedna provera je razlika između toga da na vreme reagujem i da mesecima gubim poverenje Google-a u domen koji sam godinama gradio.
Ako prepoznajete sličan obrazac na svom sajtu — nagli skok u impresijama praćen nepoznatim /products/, /news/ ili sličnim URL-ovima u Page indexing izveštaju — vredi proveriti odmah, ne čekati da se kriva sama vrati na nulu.